Stackable Docs Hub

Stackable

Stackable

Stackable Operator for Apache NiFi

Apache NiFi™ auf der
Stackable Data Platform

NiFi nativ auf Kubernetes betreiben

Datenströme visuell steuern: importieren, transformieren, exportieren

Daten von dort, wo sie sind, dorthin zu bringen, wo sie gebraucht werden – angereichert, gefiltert, geroutet, ohne dass unterwegs etwas verloren geht – ist eine eigene Disziplin. Apache NiFi macht diese Datenflüsse visuell und nachvollziehbar, und der Stackable Operator automatisiert Deployment, Skalierung und Verwaltung von NiFi-Clustern Kubernetes-nativ: mit rollenbasierten Role-Groups sowie integrierten Security- und Compliance-Checks, ohne die Kontrolle über die Infrastruktur abzugeben. Ob on-prem, air-gapped oder in einer souveränen Cloud – die Daten bleiben in eigener Hand.

NiFi on the Stackable Data Platform

Warum Apache NiFi in der Stackable Data Platform (SDP)?

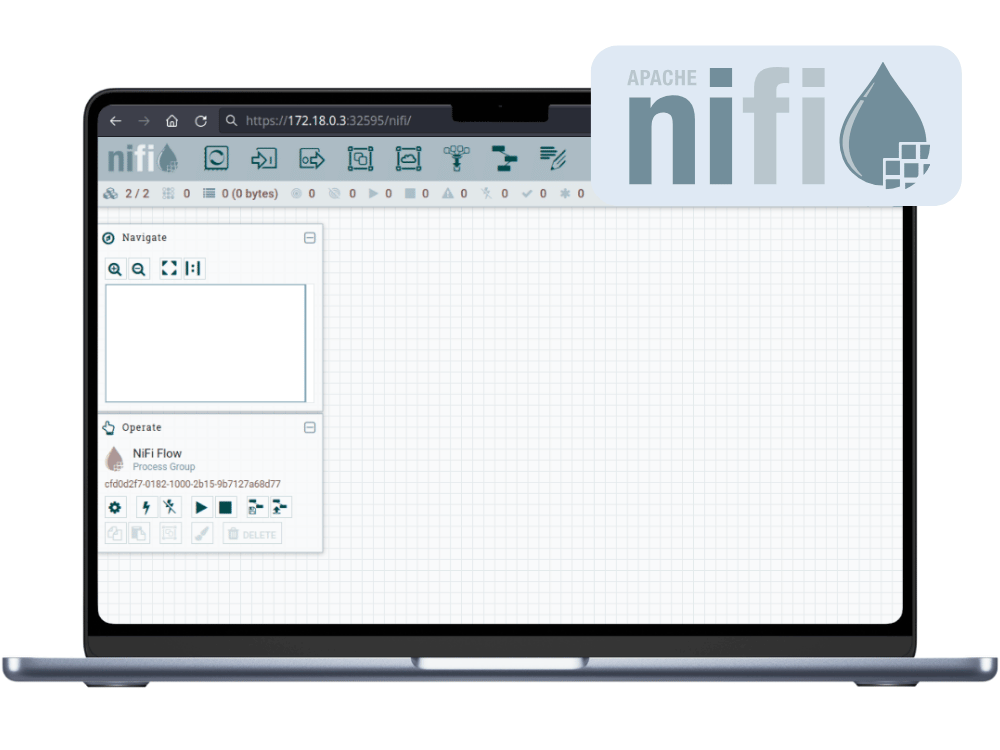
Apache NiFi ist ein zuverlässiges Open-Source-Datenintegrations-Tool, das den Transport und die Transformation von Daten systemübergreifend automatisiert. Die intuitive, webbasierte Oberfläche lässt Nutzer komplexe Flows visuell gestalten, während eine skalierbare Architektur die Performance umgebungsübergreifend stabil hält. In der Datenplattform ist NiFi die zentrale Drehscheibe für Ingestion und Verteilung und verbindet sich direkt mit Kafka, Spark und Trino.

Flow-based Programming, visuell

Datenpipelines auf einem visuellen Canvas gestalten – das vereinfacht komplexe Workflows und reduziert die Fehleranfälligkeit.

Änderungen im laufenden Betrieb

Flows lassen sich zur Laufzeit über das Web-Interface anpassen, einzelne Prozessoren gezielt stoppen und starten – ohne Neustart des Clusters.

Garantierte Zustellung & Provenance

Konfigurierbare Quality-of-Service, garantierte Zustellung und Back-Pressure-Handling, dazu vollständiges Data-Provenance-Tracking für kompletten Einblick in Lineage und Transformationen.

Erweiterbar, breite Protokoll-Unterstützung

Ein breites Spektrum an Protokollen und Formaten, mit Custom Processors für Anforderungen, die Standardbausteine nicht abdecken.

Erweiterte Security & Zugriffskontrolle

TLS-Verschlüsselung, Nutzer-Authentifizierung und feingranulare Zugriffskontrolle, mit LDAP- und OIDC-Integration.

Umfassendes Monitoring
 

Integrierte Metriken zu Flow-Health und Performance, mit Prometheus-Integration für erweiterte Metrik-Erfassung.

Was bringt der Stackable Operator für Apache NiFi mit?

NiFi als Ingestion-Drehscheibe

Vorkonfigurierte Konnektoren für Kafka, S3/MinIO, Datenbanken routen Daten plattformweit, ohne eigenen Code. NiFi versorgt damit den Rest des Stacks.

Direkt in Iceberg-Lakehouses schreiben

Direkte Integration mit Apache Iceberg, inklusive Schema-Evolution und Time-Travel-Abfragen. Flows schreiben direkt in offene Lakehouse-Tabellenformate.

UI und Worker getrennt skalieren

NiFis UI- und Worker-Nodes unabhängig nach Rolle skalieren und jeweils an die Last anpassen.

Was haben alle Stackable-Operatoren gemeinsam?

Ein Operator-Framework (Rust)

Jeder Operator folgt demselben CRD-Muster mit Roles, RoleGroups und ConfigOverrides. Wer einen Operator kennt, findet sich sofort im nächsten zurecht.

Infrastructure-as-Code

Jede Data-App ist eine YAML-CRD, die in Git lebt – reviewbar, lintbar und CI/CD-fähig, mit eingebauten Validierungsregeln, die Fehlkonfigurationen früh abfangen. Dieselbe Definition funktioniert auf Dev, Test und Prod.

Lifecycle-Management (Day-2 Operations)

Deployment, Restarts, Zertifikatsrotation und Rolling Upgrades laufen automatisch – inklusive Pod-Restarts, wenn sich Configs oder Secrets ändern. Und weil man sehen muss, was läuft, ist Monitoring & Logging gleich mit dabei: Prometheus, Vector und OpenTelemetry speisen fertige Grafana-Dashboards – ein Observability-Setup für die ganze Plattform.

Security by default:

TLS, Kerberos für HDFS, OIDC-Login und OPA-basierte, feingranulare Autorisierung, alles pro CRD konfigurierbar. Tägliche Vulnerability-Scans, SBOMs und mit cosign signierte Images halten die ganze Plattform gepatcht – man muss nicht selbst ein Dutzend Upstream-Projekte im Blick behalten.

Kubernetes-native und modular

Läuft on-prem, in jeder Cloud oder auf einem Laptop, ohne Vendor-Lock-in – mit explizitem air-gapped Support. Nur die benötigten Operatoren installieren und später weitere hinzufügen, ohne den Rest anzufassen.

OpenShift-zertifiziert

Alle Operatoren sind Red-Hat-zertifiziert und direkt über den Red Hat Certified Operators Catalog (OperatorHub) installierbar – kompatibel mit Security Context Constraints und RBAC. Zertifizierter Betrieb über eine Stackable-Subscription.

Use Cases für NiFi

Real-time Data Ingestion
 

Aus unterschiedlichsten Quellen aufnehmen – Datenbanken, APIs, IoT-Geräte, Messaging-Systeme. Mit Stackable lassen sich Cluster mit wachsenden Datenmengen einfach skalieren – für kontinuierliche, zuverlässige Ingestion.

Datentransformation und Datenrouting

Daten anreichern, filtern und an das richtige Ziel routen – S3/MinIO für Langzeitspeicherung, Kafka für Streaming, OpenSearch für Echtzeitsuche. Stackable hält diese Pipelines stabil und leicht verwaltbar.

Edge- & IoT-Datenflüsse
 

Daten von IoT- und Edge-Geräten aufnehmen, verarbeiten und weiterleiten, etwa in Fertigung, Energie und Telekommunikation. Der Operator unterstützt sichere Anbindung verteilter Geräte und die direkte Integration mit Engines wie Spark oder Trino.

FAQ - Häufig gestellte Fragen zu NiFi und Stackable

Wie installiere ich den NiFi-Operator auf Kubernetes?

Der Operator lässt sich über stackablectl deployen, das Installation, Konfiguration und Dependency-Management automatisiert, oder über Helm, wenn traditionelles Kubernetes-Tooling bevorzugt wird. Nach der Installation eine NifiCluster-CRD anlegen, um den Cluster deklarativ zu definieren. Das standardisiert Deployments, reduziert manuelle Fehler und ermöglicht es, die Infrastruktur wie Code zu versionieren. Auf OpenShift lässt sich der Operator über den Red Hat Certified Operators Catalog installieren.


Die unterstützten Apache-NiFi-Versionen – sowohl die 1.x- als auch die 2.x-Linie – stehen auf der Seite „Supported product versions“ der Stackable-Dokumentation und werden mit jedem Release aktualisiert. Die zu den vorhandenen Workflows passende Version über das Image in der NifiCluster-Ressource wählen, oder ein eigenes Image für experimentelle Setups nutzen.
Aktuelle Liste

Die Skalierung erfolgt deklarativ, indem der Replica-Count pro Role-Group in der NifiCluster-CRD angepasst wird. Der Operator stellt automatisch neue Pods bereit, aktualisiert Konfigurationen und sorgt dafür, dass die Services bei Scale-up- oder Scale-down-Vorgängen konsistent bleiben. Das bewältigt höhere Datenmengen oder mehr parallele Flows ohne Downtime für den Rest des Clusters (außer bei NiFi-1.x-Upgrades, die einen Restart erfordern können).

NiFi 2.x unterstützt Rolling Upgrades, bei denen Nodes nacheinander aktualisiert werden, ohne den gesamten Cluster zu stoppen – der Operator übernimmt Pod-Restarts, Konfigurations-Updates und Flow-State-Migration und minimiert so die Störung laufender Workloads. NiFi 1.x erfordert für Updates einen Cluster-Restart, da Leader Election und internes State-Management ein vollständiges Cluster-Cycling nötig machen.

Security ist mehrschichtig: SBOM-Verifizierung und signierte Container-Images garantieren vertrauenswürdige, auditierbare Deployments. TLS-Verschlüsselung sichert die Kommunikation zwischen Nodes und Clients. Die Integration mit OIDC/LDAP lässt Organisationen Enterprise-Authentifizierungsstandards durchsetzen, und optionale OPA-Policies ermöglichen feingranulare, richtlinienbasierte Zugriffskontrolle. Zusammen macht das NiFi-Deployments sicher und geeignet für regulierte Umgebungen.

Ja. Stackable bietet SBOM-Verifizierung (Software Bill of Materials), signierte Container-Images und Unterstützung für Air-Gapped-Deployments. So können Cluster sicher und ohne Zugang zum externen Internet betrieben werden. Das ist entscheidend für stark regulierte Branchen oder Umgebungen mit strengen Vorgaben zur Netzwerkisolierung.

Der Operator wurde auf den wichtigsten managed und selbst gehosteten Kubernetes-Plattformen getestet: EKS, AKS, GKE, OpenShift, IONOS und K3s. Diese Flexibilität ermöglicht es, NiFi zuverlässig über Cloud-Anbieter oder On-Premise-Infrastruktur hinweg zu deployen – bei gleichzeitigem Vorteil von deklarativem Management und Operator-Automatisierung.

Verbindungen werden über NiFi-Processors in der NiFi-Web-UI konfiguriert. Der Operator vereinfacht das Deployen von Clustern mit vorkonfigurierten Connectoren für Kafka, S3/MinIO, Datenbanken und andere Systeme. So lässt sich NiFi in ein vorhandenes Daten-Ökosystem integrieren, ohne eigenen Code zu schreiben – bei gleichzeitig zentraler Kontrolle über die Flows.

Absolut. Der Operator ermöglicht es, nahezu alle NiFi-Konfigurationseinstellungen über die CRD zu überschreiben, darunter JVM-Optionen, Cluster-Properties, Processor-Defaults und Security-Einstellungen. So lassen sich Deployments an spezifische Performance-, Compliance- oder Betriebsanforderungen anpassen.

Ja. NiFi stellt Prometheus-Metriken für alle Cluster-Komponenten bereit. Diese lassen sich von vorhandenen Monitoring- und Alerting-Systemen konsumieren, um Processor-Durchsatz, Queue-Größen, JVM-Performance und die allgemeine Cluster-Health zu verfolgen. Stackable dokumentiert außerdem Best Practices für die Integration der Metriken mit Grafana-Dashboards – für Echtzeit-Observability.

Ja. Es lassen sich mehrere NifiCluster-CRDs im selben Kubernetes-Namespace oder über Namespaces hinweg definieren. Jeder Cluster läuft unabhängig und ermöglicht so die Isolation zwischen Umgebungen (z. B. Dev, Staging, Produktion) oder Multi-Tenant-Architekturen – bei Nutzung desselben Operators.

Resources - So nutzt man den Stackable Operator für Apache NiFi

Getting Started Guide

Eine Schritt-für-Schritt-Einführung in das Deployen und Betreiben von Apache NiFi mit dem Stackable Operator. Ideal für alle, die neu bei NiFi auf Kubernetes sind – deckt Installation, grundlegende Konfiguration und erste Datenflüsse ab.

Technische Dokumentation

Umfassende technische Dokumentation zu CRD-Feldern, Konfigurationsoptionen, Security-Setup und fortgeschrittenen Use Cases. Unverzichtbar für Produktions-Deployments und das Fine-Tuning von NiFi-Clustern.

GitHub Repository

Das offizielle Open-Source-Repository mit dem Quellcode des NiFi-Operators, Helm-Charts und Beispielen. Ideal für Entwickler und Betreiber, die Konfigurationen erkunden, beitragen oder Deployments automatisieren möchten.

Demo

Die nifi-kafka-druid-water-level-data-Demo zeigt einen NiFi-Workflow, der in Echtzeit Wasserpegel-Messungen von Messstationen in ganz Deutschland über eine öffentliche API abruft und in Kafka einspeist. Die Ingestion-Pipeline lässt sich live im NiFi-UI verfolgen. Installierbar mit einem einzigen stackablectl-Befehl.

Zum Newsletter anmelden

Mit dem Stackable Newsletter bist Du immer auf dem Laufenden, wenn es um Updates rund um Stackable geht!
illustration of an envelope entering a mail box
An illustration of a laptop and phone on a desk

Newsletter

Zum Newsletter anmelden

Mit dem Stackable Newsletter bist Du immer auf dem Laufenden, wenn es um Updates rund um Stackable geht!